مديرة تسويق في متجر إلكتروني بالرياض صدّرت قائمة العملاء من لوحة التحكم: أسماء، أرقام جوالات، مدن، وسجل مشتريات سنتين. رفعت الملف إلى أداة ذكاء اصطناعي وطلبت منها تقسيم العملاء إلى شرائح وكتابة رسالة واتساب مخصصة لكل شريحة. العمل الذي كان يأخذ أسبوعًا انتهى في ساعة.
لكن سؤالًا واحدًا لم يطرحه أحد: هل يحق للمتجر أن يفعل هذا بهذه البيانات؟ وأين ذهب الملف بعد رفعه؟ وهل وافق هؤلاء العملاء أصلا على تلقي رسائل تسويقية؟ منذ أن دخل نظام حماية البيانات الشخصية في السعودية حيز النفاذ، صارت هذه الأسئلة جزءًا من عمل المسوق اليومي، لا من عمل الإدارة القانونية وحدها.
في هذا المقال نشرح ما يقوله النظام ولائحته التنفيذية عن التسويق والموافقة والقرارات الآلية، وما تضيفه مبادئ أخلاقيات الذكاء الاصطناعي الصادرة عن سدايا، ثم نضع خطوات عملية لاستخدام أدوات الذكاء الاصطناعي في الحملات بأقل قدر من المخاطر.
تنبيه مهم: هذا المقال معلومات عامة لأغراض التوعية، وليس استشارة قانونية. النظام ولوائحه تحدث، وتطبيقها يختلف حسب طبيعة نشاطك ونوع البيانات، لذا استشر محاميا أو مختصا في حماية البيانات قبل اتخاذ أي قرار يخص منشأتك.
ما تحتاج معرفته أولًا
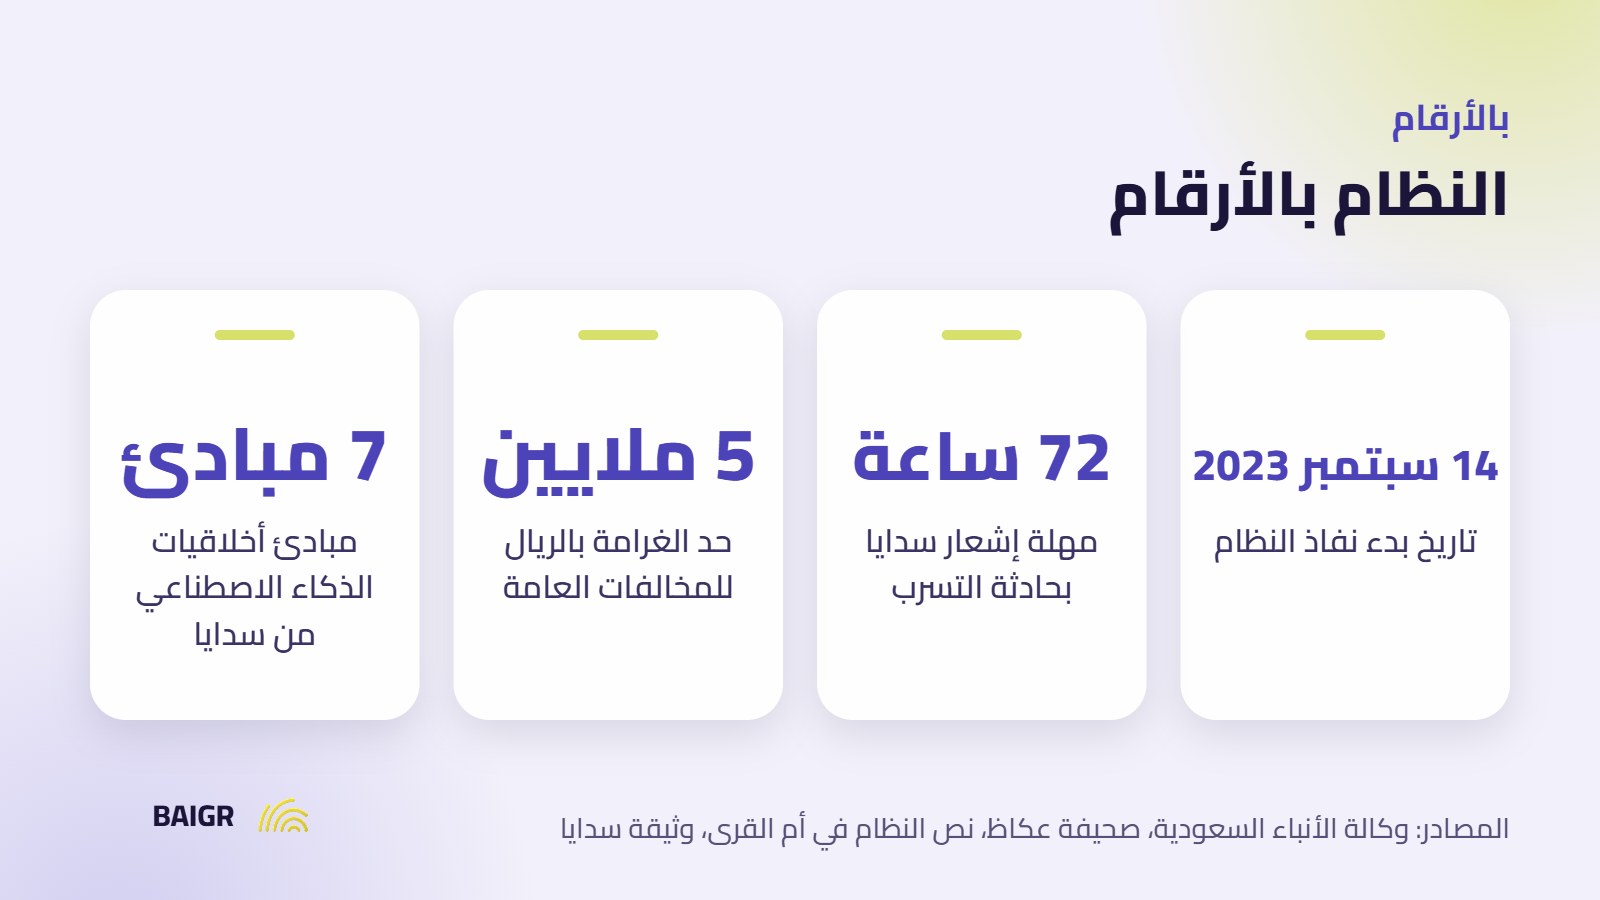
- نظام حماية البيانات الشخصية: صدر بالمرسوم الملكي رقم (م/19) وتاريخ 9/2/1443هـ، وعدل بالمرسوم الملكي رقم (م/148) وتاريخ 5/9/1444هـ، وبدأ نفاذه في 14 سبتمبر 2023 تحت إشراف الهيئة السعودية للبيانات والذكاء الاصطناعي (سدايا).
- التسويق المباشر: يشترط النظام موافقة صاحب البيانات قبل استخدام وسائل اتصاله الشخصية لإرسال مواد دعائية، مع توفير آلية واضحة لإيقاف الإرسال، ولا يجيز استخدام البيانات الحساسة لأغراض تسويقية.
- القرارات الآلية: تشترط اللائحة التنفيذية موافقة صريحة إذا كانت القرارات ستبنى بالكامل على المعالجة الآلية للبيانات الشخصية، وهذا يمس مباشرة أدوات الذكاء الاصطناعي في الاستهداف والتسعير.
- تسرب البيانات: تلزم اللائحة التنفيذية جهة التحكم بإشعار سدايا خلال 72 ساعة من علمها بحادثة التسرب متى كان من شأنها الإضرار بأصحاب البيانات أو بحقوقهم، وقد أصدرت لجان سدايا في 2026 قرارات عقوبات شملت هذه المخالفة ومخالفة التسويق المباشر دون موافقة صريحة.
- العقوبات: تصل الغرامة على المخالفات العامة إلى 5 ملايين ريال، ويجوز مضاعفتها عند التكرار، بينما يعاقب إفشاء البيانات الحساسة بقصد الإضرار بالسجن حتى سنتين أو غرامة حتى 3 ملايين ريال أو بهما معًا.
ما هو نظام حماية البيانات الشخصية في السعودية؟
نظام حماية البيانات الشخصية هو التشريع السعودي الذي يحدد كيف تجمع الجهات العامة والخاصة البيانات الشخصية للأفراد وتعالجها وتحفظها، ويمنح أصحاب البيانات حقوقا واضحة، ويفرض التزامات على جهات التحكم والمعالجة. وتصفه منصة حوكمة البيانات الوطنية التابعة لسدايا بأنه النظام الأساسي لحماية بيانات الأفراد وضمان حقوقهم.
صدر النظام بالمرسوم الملكي رقم (م/19) وتاريخ 9/2/1443هـ، ونشر نصه في جريدة أم القرى الرسمية. ثم صدرت تعديلاته بالمرسوم الملكي رقم (م/148) وتاريخ 5/9/1444هـ. وفي 14 سبتمبر 2023 بدأ نفاذه رسميا، بحسب خبر وكالة الأنباء السعودية الذي أعلن فيه عن حملة «اسأل قبل» التوعوية في اليوم نفسه. أما اللائحة التنفيذية فاعتمدها رئيس سدايا بالقرار رقم (1516) وتاريخ 19/2/1445هـ، ونشر قرار اعتمادها في أم القرى بتاريخ 7 سبتمبر 2023.
ومنحت المنشآت مهلة سنة واحدة من تاريخ النفاذ لتوفيق أوضاعها انتهت في 14 سبتمبر 2024، كما يوضح تحليل مكتب المحاماة Herbert Smith Freehills. أي أن فترة السماح انتهت، والرقابة اليوم فعلية. وفي أكتوبر 2026 طرحت سدايا للاستطلاع العام، حتى 5 نوفمبر 2026، مسودة تعديلات على اللائحة التنفيذية تمس أحكام التسويق وإشعار التسرب، وهي حتى تاريخ كتابة هذا المقال مسودة لم تدخل حيز التنفيذ، بحسب تحليل مكتب Clyde & Co. لذلك تابع ما يصدر رسميًا قبل تعديل إجراءاتك.
من يشمله النظام؟
يسري النظام على أي معالجة لبيانات شخصية تتعلق بالأفراد تجري في المملكة، وكذلك على معالجة بيانات المقيمين فيها من أي جهة خارجها، ولا يشمل الاستخدام الشخصي أو العائلي. فإذا كان متجرك يبيع لعملاء في السعودية، فبياناتهم داخل نطاق النظام حتى لو كانت أداة الذكاء الاصطناعي التي تستخدمها تعمل على خوادم خارج المملكة.
لماذا يهم هذا النظام المسوق الذي يستخدم الذكاء الاصطناعي تحديدا؟
لأن معظم استخدامات الذكاء الاصطناعي في التسويق تعني معالجة بيانات شخصية. رفع قائمة عملاء لتقسيمها معالجة. ربط سجل المشتريات بأداة توصيات معالجة. تدريب روبوت محادثة على محادثات عملاء حقيقية معالجة. وكل معالجة تحتاج سندا نظاميا، والأصل في هذا السند هو موافقة صاحب البيانات.
وهناك ثلاث نقاط تخص أدوات الذكاء الاصطناعي أكثر من غيرها. الأولى أن كثيرًا من هذه الأدوات تعمل على خوادم خارج المملكة، ونقل البيانات إلى الخارج له ضوابط مستقلة وضعتها سدايا في لائحة نقل البيانات الشخصية خارج المملكة، التي حدثت ونشرت في 1 سبتمبر 2024 بحسب Morgan Lewis. الثانية أن القرارات الآلية تحتاج موافقة صريحة. والثالثة أن أي تسرب من أداة خارجية تتحمل منشأتك مسؤولية الإبلاغ عنه بصفتها جهة التحكم.
ماذا تقول مواد النظام عن التسويق والموافقة؟
تنص المادة الخامسة من النظام، كما وردت في النص المنشور في جريدة أم القرى، على أنه «فيما عدا الأحوال المنصوص عليها في النظام، لا تجوز معالجة البيانات الشخصية أو تغيير الغرض من معالجتها إلا بعد موافقة صاحبها». أي أن الموافقة على استلام الفاتورة لا تعني الموافقة على استخدام الرقم في حملة تسويقية.
ثم تأتي مادتان تخاطبان المسوق مباشرة. هذا ملخص لما تنص عليه أبرز المواد ذات الصلة وما تعنيه عمليًا:
| المادة | ما تنص عليه باختصار | ماذا تعني للمسوق |
|---|---|---|
| المادة 5 (النظام) | لا تجوز المعالجة أو تغيير غرضها إلا بموافقة صاحب البيانات، عدا الحالات المنصوص عليها | الموافقة على غرض لا تمتد تلقائيًا إلى غرض تسويقي جديد |
| المادة 12 (النظام) | على جهة التحكم اعتماد سياسة خصوصية وإتاحتها لأصحاب البيانات قبل جمعها | حدث سياسة الخصوصية لتذكر استخدام أدوات الذكاء الاصطناعي والتسويق |
| المادة 25 (النظام) | لا يجوز استخدام وسائل الاتصال الشخصية لإرسال مواد دعائية إلا بموافقة المتلقي مع آلية لإيقاف الإرسال | رسائل الجوال والبريد والواتساب التسويقية تحتاج موافقة ورابط إلغاء واضحًا (راجع ضوابط رسائل SMS التسويقية في السعودية) |
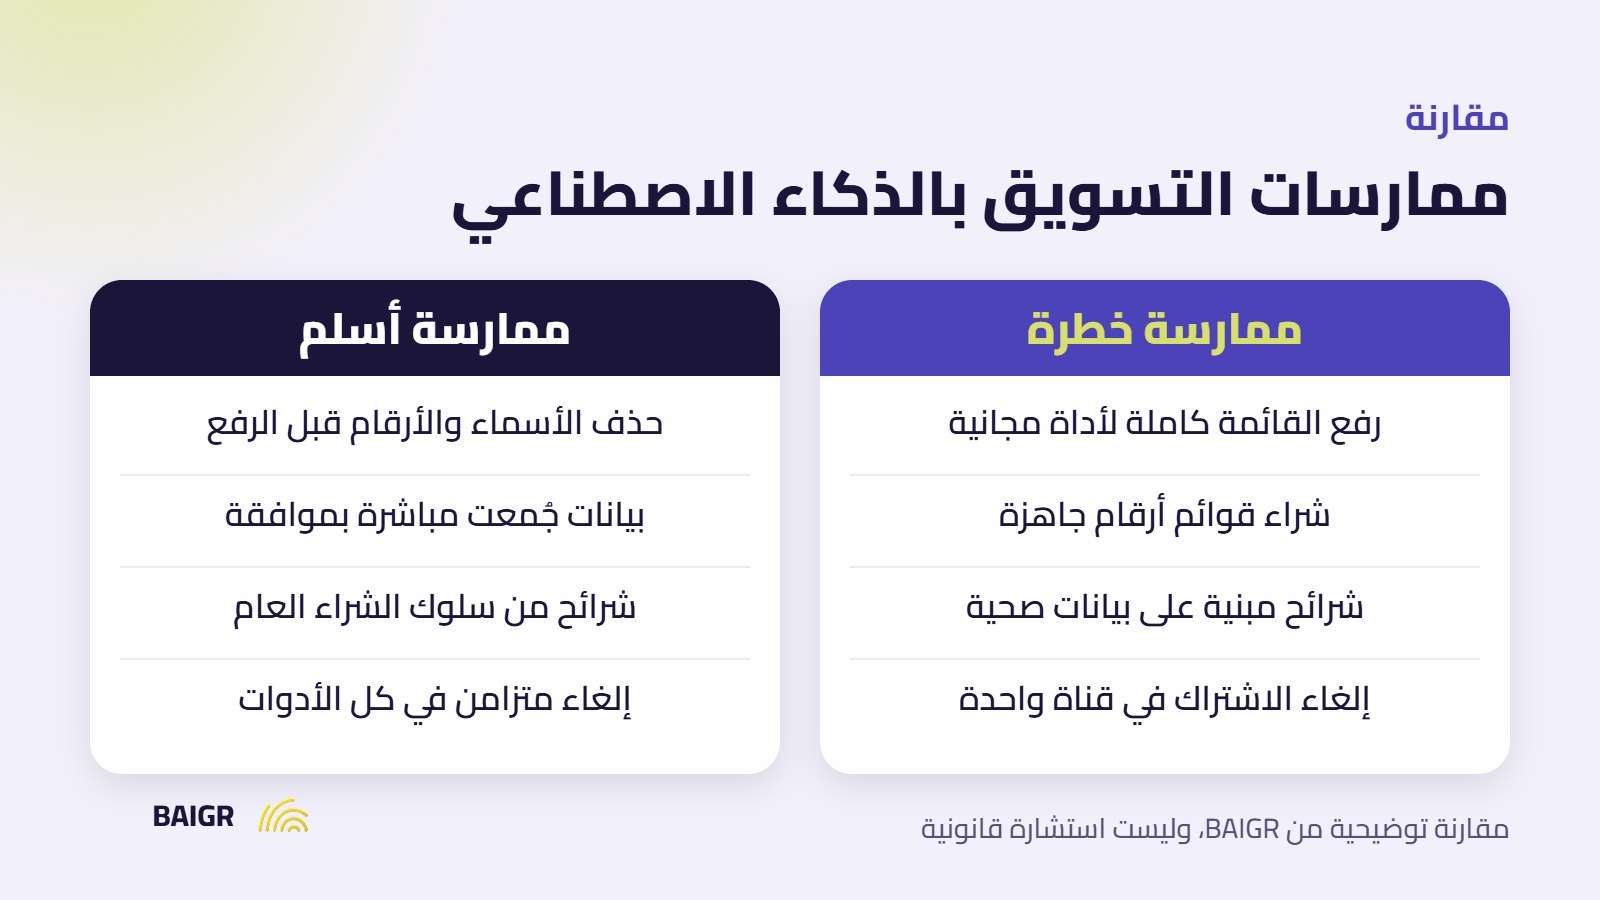
| المادة 26 (النظام) | تجوز المعالجة لأغراض تسويقية، عدا البيانات الحساسة، إذا جمعت من صاحبها مباشرة ووافق عليها | لا تستهدف بناء على بيانات حساسة، وتجنب القوائم المشتراة |
| المادة 11 (اللائحة) | تشترط الموافقة الصريحة في حالات منها القرارات المبنية بالكامل على المعالجة الآلية | أدوات التسعير أو القبول الآلي تحتاج مراجعة قانونية قبل التشغيل |
| المادة 12 (اللائحة) | يحق العدول عن الموافقة في أي وقت، بإجراءات مماثلة لإجراءات الموافقة أو أسهل منها | زر إلغاء الاشتراك يجب أن يكون بسهولة زر الاشتراك نفسه |
ملاحظة على الاقتباسات: نصوص مواد النظام هنا مأخوذة من النسخة المنشورة في أم القرى عند صدوره، وقد عدلت بعض مواده بالمرسوم الملكي (م/148). لذلك ارجع دائمًا إلى النص المحدث المنشور على منصات سدايا قبل الاعتماد على صياغة أي مادة.
ما البيانات الحساسة ولماذا تبتعد عنها في الحملات؟
البيانات الحساسة فئة خاصة من البيانات الشخصية يعرفها النظام في مادته الأولى، ومن فئاتها الأصل العرقي أو الإثني، والمعتقد الديني أو الفكري أو السياسي، والبيانات الأمنية والجنائية، والبيانات الحيوية والوراثية، والبيانات الصحية. هذه البيانات مستثناة صراحة من المعالجة لأغراض تسويقية في المادة السادسة والعشرين.
وهنا يقع خطأ شائع مع الذكاء الاصطناعي: الأداة قد تستنتج معلومة حساسة دون أن تطلبها. مثال افتراضي: متجر صيدلية إلكترونية يطلب من نموذج ذكاء اصطناعي تقسيم العملاء حسب مشترياتهم، فينتج النموذج شريحة بعنوان «عملاء مصابون بالسكري». هذه شريحة مبنية على بيانات صحية، واستخدامها في حملة دعائية يتعارض مع النظام، حتى لو لم يدخل أحد كلمة «مرض» في أي ملف. والأمر أوضح في العيادات: سجل المواعيد ونوع الزيارة بيانات صحية، فاختر برنامج حجز مواعيد للعيادات يفصلها عن قوائم التسويق. وللتقسيم على أساس السلوك الشرائي بدل الصفات الحساسة، اقرأ عن تجزئة العملاء إلى شرائح.
والعقوبة هنا أشد من غيرها. فالمادة الخامسة والثلاثون تعاقب من يفصح عن بيانات حساسة أو ينشرها مخالفا النظام بقصد الإضرار بصاحبها أو تحقيق منفعة شخصية، بالسجن مدة لا تزيد على سنتين أو بغرامة لا تزيد على 3 ملايين ريال أو بهما معًا.
متى يحتاج الاستهداف الآلي إلى موافقة صريحة؟
الفرق بين الموافقة والموافقة الصريحة جوهري. تنص المادة الحادية عشرة من اللائحة التنفيذية على أن الموافقة يجب أن تكون صريحة في ثلاث حالات: إذا تضمنت المعالجة بيانات حساسة، أو بيانات ائتمانية، أو إذا كانت ستتخذ قرارات مبنية بشكل كامل على المعالجة الآلية للبيانات الشخصية.
الحالة الثالثة هي الأقرب لعمل المسوق. نظام يحدد تلقائيًا من يحصل على خصم ومن لا يحصل، أو يرفع السعر لعميل بناء على سلوكه، أو يقبل طلب تقسيط ويرفض آخر دون تدخل بشري، كلها أمثلة تستحق عرضها على مختص قبل تشغيلها. أما تخصيص محتوى الرسالة أو ترتيب المنتجات المقترحة فتقدير وصفه النظامي يحتاج رأيا قانونيا، ولا نجزم فيه هنا.
ولا يكفي أن تحصل على الموافقة مرة واحدة. تمنح المادة الثانية عشرة من اللائحة صاحب البيانات حق العدول عن موافقته في أي وقت، وتلزم جهة التحكم بإيقاف المعالجة دون تأخير غير مبرر بعد العدول. إذا كانت حملاتك تدار عبر أنظمة أتمتة التسويق، فتأكد أن إلغاء الاشتراك يحدث كل القوائم المرتبطة فورا، لا القائمة الرئيسية وحدها.
تقييم الأثر على حماية البيانات: متى يلزمك قبل استخدام أداة ذكاء اصطناعي؟
تقييم الأثر (DPIA) دراسة مكتوبة تسبق المعالجة تحدد المخاطر على أصحاب البيانات وكيف ستخففها. وتنظمه المادة 25 من اللائحة التنفيذية، وهي المادة التي تقترح مسودة التعديلات توسيعها. فبحسب تحليل Clyde & Co (8 أكتوبر 2026)، طرحت سدايا مسودة تعديلات على اللائحة للاستطلاع العام من 6 أكتوبر إلى 5 نوفمبر 2026، تضيف حالات جديدة تستوجب تقييم الأثر، هي:
- معالجة بيانات القصر أو فاقدي الأهلية.
- المعالجة واسعة النطاق أو التي تتضمن مراقبة منتظمة أو ممنهجة.
- استخدام التقنيات الناشئة.
- المعالجة التي تنتج قرارات آلية تؤثر في حقوق أصحاب البيانات أو مصالحهم.
وإن أقرت التعديلات فتسري بعد 60 يومًا من نشرها في الجريدة الرسمية، وهي حتى الآن مسودة لا نظام نافذ. وتقديرنا، وهو ليس نص المسودة، أن المسوق الذي يستخدم الذكاء الاصطناعي في تتبع سلوك العملاء أو اتخاذ قرارات خصم وتسعير آلية سيقترب غالبًا من هذه الفئات. لذلك من الحكمة أن تبدأ بتقييم بسيط موثق: ما البيانات التي ستعالجها الأداة؟ وما الغرض؟ وما المخاطر على العميل؟ وما إجراءات الحد منها؟ ثم تعرضه على مستشار قانوني قبل التشغيل.
ماذا تقول مبادئ أخلاقيات الذكاء الاصطناعي الصادرة عن سدايا؟
أصدرت سدايا في سبتمبر 2023 الإصدار الأول من وثيقة مبادئ أخلاقيات الذكاء الاصطناعي، وهي تنطبق على الجهات الحكومية والخاصة وغير الربحية والأفراد الذين يطورون حلولا قائمة على الذكاء الاصطناعي أو يتبنونها. والمبادئ سبعة: النزاهة والإنصاف، والخصوصية والأمن، والإنسانية، والمنافع الاجتماعية والبيئية، والموثوقية والسلامة، والشفافية والقابلية للتفسير، والمساءلة والمسؤولية.
ومبدآن منها ينعكسان مباشرة على العمل التسويقي. مبدأ الخصوصية والأمن ينص على أن يقتصر استخدام البيانات الشخصية على الحد الأدنى اللازم لتشغيل النظام بشكل سليم، أي لا ترفع إلى الأداة أعمدة لا تحتاجها. ومبدأ الشفافية والقابلية للتفسير يطلب أن تكون بيانات النظام وخوارزمياته والغرض منه مفهومة لمن يتأثر به. فإذا كان عميلك يتحدث مع روبوت محادثة، فمن الأوضح له أن يعرف أنه يتحدث مع نظام آلي.
وتوفر منصة حوكمة البيانات الوطنية أداة لتقييم أخلاقيات الذكاء الاصطناعي، إلى جانب أدوات لتحديد إلزامية تعيين مسؤول حماية البيانات، والتقييم الذاتي للامتثال، وإشعار تسرب البيانات.
خطوات عملية لاستخدام أدوات الذكاء الاصطناعي في التسويق بأمان
هذه الخطوات لا تغني عن الاستشارة القانونية، لكنها تغلق أكثر الثغرات شيوعا في فرق التسويق:
- اجرد البيانات قبل أي أداة: ما البيانات التي تملكها؟ من أين جمعت؟ وعلى أي غرض وافق أصحابها؟ القائمة التي لا تعرف مصدر موافقتها لا تستخدم في حملة.
- قلل البيانات قبل الرفع: لتحليل أنماط الشراء لا تحتاج الأسماء ولا أرقام الجوالات. احذف المعرفات المباشرة أو استبدلها برموز قبل رفع أي ملف إلى أداة خارجية.
- راجع شروط الأداة: هل تستخدم بياناتك في تدريب نماذجها؟ أين تخزن؟ وهل يتيح حساب الأعمال إيقاف ذلك؟ أي نقل خارج المملكة يخضع للائحة نقل البيانات.
- وثق الموافقات: احفظ متى وكيف وافق كل عميل على الرسائل التسويقية، وبأي صيغة. التوثيق هو ما تحتاجه عند أي شكوى. وإن كنت تبدأ من الصفر، فراجع بناء قائمة بريدية بطرق مشروعة.
- اجعل الإلغاء سهلًا ومتزامنا: رابط إلغاء في كل رسالة، وتحديث فوري لكل الأدوات المرتبطة بالقائمة.
- حدث سياسة الخصوصية: اذكر فيها الأغراض التسويقية واستخدام أدوات المعالجة الآلية بلغة يفهمها العميل.
- جهز خطة للتسرب: حدد من يقرر ومن يبلغ سدايا، لأن مهلة 72 ساعة تمر بسرعة إن لم تكن الأدوار واضحة مسبقًا.
- تحقق من إلزامية مسؤول حماية البيانات: استخدم أداة منصة حوكمة البيانات الوطنية لمعرفة ما إذا كانت منشأتك ملزمة بتعيينه، ثم استشر مختصا في الحالات غير الواضحة.
ماذا يحدث عند مخالفة النظام؟
تنص المادة السادسة والثلاثون على عقوبة الإنذار أو الغرامة التي لا تزيد على 5 ملايين ريال للمخالفات التي لا تشملها عقوبة خاصة، ويجوز مضاعفة الغرامة عند التكرار. والعقوبات لم تعد نظرية: في يونيو 2026 نقلت صحيفة عكاظ أن لجان النظر في المخالفات لدى سدايا أصدرت عددا من القرارات بغرامات مالية وإنذارات وفق المادة السادسة والثلاثين.
واللافت للمسوقين أن أول مخالفة ذكرها الخبر كانت معالجة البيانات الشخصية لأغراض التسويق المباشر دون الحصول على موافقة صريحة من صاحبها. ومن المخالفات الأخرى عدم إشعار سدايا بحادثة تسرب خلال 72 ساعة من العلم بها، وعدم وضع آليات للاستجابة لطلبات أصحاب البيانات، وعدم تعيين مسؤول حماية بيانات رغم توافر شروط تعيينه.
رفع قوائم العملاء إلى ميتا وجوجل: هل تكفي التجزئة؟
يرفع كثير من المسوقين قوائم عملائهم إلى ميتا (Custom Audiences) أو جوجل (Customer Match) لاستهدافهم أو استثنائهم، ويظنون أن تجزئة البيانات (Hashing) تحل مشكلة الخصوصية. لكنها شرط تقني لا غطاء نظاميا. فبحسب توثيق ميتا للمطورين يجب تجزئة البيانات بخوارزمية SHA256 قبل الرفع، وتقارن ميتا القيم المجزأة ببياناتها لتقرر هل تضيف شخصا على فيسبوك إلى جمهورك. أي أن الغاية هي مطابقة أشخاص حقيقيين.
ويعرف النظام السعودي البيانات الشخصية بأنها كل بيان يجعل التعرف على صاحبه ممكنًا بصفة مباشرة أو غير مباشرة، وتعرف اللائحة التنفيذية إخفاء الهوية بأنه إزالة المعرفات المباشرة وغير المباشرة إزالة نهائية يتعذر معها تحديد الهوية، وعندها فقط لا تعد البيانات شخصية، وذلك بحسب النص المنشور للنظام ولائحته التنفيذية. وقراءتنا العملية، وليست استشارة قانونية، أن قائمة مجزأة لغرض مطابقتها بحسابات أشخاص حقيقيين لا تصبح مجهولة الهوية، فتعامل معها كبيانات شخصية.
وقبل أي رفع، انتبه لما تقوله المنصتان نفسهما:
- جوجل: تشترط سياسة Customer Match أن تكون البيانات مجمعة منك مباشرة من العميل، وأن تفصح سياسة خصوصيتك عن مشاركتها مع أطراف تؤدي خدمات لك، وأن تحصل على الموافقة حيث يشترطها النظام، وأن تلتزم بكل الأنظمة المعمول بها، ولا يجوز استخدامها لتحديد فئات اهتمام حساسة.
- ميتا: يوضح التوثيق أنك مسؤول عن بياناتك بصفتك مالكها، وأن الرفع يتطلب قبول شروط الجمهور المخصص، وأن الجماهير التي توحي بحالات صحية أو بوضع مالي تعلم وتحجب من الحملات بحسب تحذير بتاريخ 2 سبتمبر 2025.
- في الحالتين: لا ترفع قوائم مشتراة، ولا شرائح مبنية على بيانات صحية مثل مثال مرضى السكري أعلاه، وحدث القوائم المرفوعة عندما يسحب العميل موافقته.
أخطاء شائعة عند استخدام الذكاء الاصطناعي مع بيانات العملاء
- رفع قاعدة العملاء كاملة إلى أداة مجانية: الحساب الشخصي في أداة عامة ليس بيئة مناسبة لبيانات عملاء منشأة، خاصة إذا لم تراجع شروط استخدام البيانات.
- شراء قوائم أرقام جاهزة: المادة السادسة والعشرون تشترط أن تجمع بيانات التسويق من صاحبها مباشرة، والقائمة المشتراة تفتقد هذا الشرط غالبًا. وفي واتساب خصوصا، راجع قواعد الموافقة في واتساب للأعمال.
- الخلط بين موافقة الخدمة وموافقة التسويق: رقم الجوال المستخدم لتأكيد الطلب ليس إذنا بإرسال عروض أسبوعية.
- ترك الأداة تبني شرائح من بيانات حساسة: راجع الشرائح التي يقترحها النموذج قبل استخدامها، واستبعد أي شريحة تعتمد على الصحة أو المعتقد أو ما في حكمهما.
- إهمال الإلغاء في الحملات المرتبطة: عميل ألغى اشتراكه في البريد ثم وصلته رسالة واتساب أو ظهر في قائمة إعادة الاستهداف المبنية على بياناته، تجربة سيئة وقد تكون مخالفة.
- الاعتماد على مقال عام بدل مختص: هذا المقال نفسه يعطيك صورة عامة. القرار الذي يخص منشأتك يحتاج محاميا يقرأ تفاصيل نشاطك.
ومديرة التسويق في الرياض التي رفعت ملف عملائها؟ كان يكفيها قبل الرفع ثلاث خطوات: أن تتحقق من أن العملاء في القائمة وافقوا على الرسائل التسويقية، وأن تحذف الأسماء والأرقام وتبقي سجل المشتريات وحده لتقسيم الشرائح، وأن تقرأ شروط الأداة في تخزين البيانات واستخدامها في التدريب. بعدها ترسل رسائل واتساب لمن وافق فقط، والعمل ما زال ينتهي في ساعة.
استخدام الذكاء الاصطناعي في التسويق لا يتعارض مع النظام في ذاته، بل يحتاج انضباطا في البيانات التي تغذيه. وإن أردت صورة أوسع عن الاستخدامات التسويقية لهذه الأدوات، فراجع دليلنا العملي للذكاء الاصطناعي في التسويق.
أسئلة شائعة
متى بدأ تطبيق نظام حماية البيانات الشخصية في السعودية؟
بدأ نفاذ النظام في 14 سبتمبر 2023، بعد صدوره بالمرسوم الملكي (م/19) وتعديله بالمرسوم الملكي (م/148). ومنحت المنشآت مهلة سنة لتوفيق أوضاعها انتهت في 14 سبتمبر 2024، والرقابة اليوم فعلية، إذ أصدرت لجان سدايا قرارات عقوبات على منشآت مخالفة.
هل أحتاج موافقة العميل لإرسال رسائل تسويقية في السعودية؟
نعم في الأصل. تمنع المادة الخامسة والعشرون من النظام استخدام وسائل الاتصال الشخصية لإرسال مواد دعائية إلا بموافقة المتلقي، مع توفير آلية واضحة لإيقاف الإرسال. وهذه معلومات عامة، فاستشر مختصا لتحديد ما ينطبق على نشاطك تحديدا.
هل يجوز رفع بيانات العملاء إلى أدوات الذكاء الاصطناعي؟
يعتمد ذلك على سند المعالجة والغرض الذي وافق عليه العملاء، وعلى مكان تخزين الأداة للبيانات، لأن النقل خارج المملكة يخضع للائحة نقل البيانات الشخصية. والأسلم أن تقلل البيانات قبل الرفع وتحذف المعرفات المباشرة كالأسماء والأرقام، وتراجع شروط الأداة، وتستشير مختصا قبل أي استخدام واسع.
ما عقوبة مخالفة نظام حماية البيانات الشخصية؟
تنص المادة السادسة والثلاثون على الإنذار أو غرامة لا تزيد على 5 ملايين ريال للمخالفات العامة، ويجوز مضاعفتها عند التكرار. أما إفشاء البيانات الحساسة أو نشرها بقصد الإضرار أو تحقيق منفعة شخصية فعقوبته بحسب المادة الخامسة والثلاثين السجن حتى سنتين أو غرامة حتى 3 ملايين ريال أو بهما معًا.
ما المدة المحددة للإبلاغ عن تسرب البيانات الشخصية؟
على جهة التحكم إشعار سدايا خلال 72 ساعة من علمها بحادثة التسرب متى كان من شأنها الإضرار بأصحاب البيانات أو بحقوقهم. وقد شملت قرارات العقوبات التي أصدرتها لجان سدايا في 2026 مخالفة عدم الإشعار خلال هذه المدة، لذا يفضل أن تحدد المنشأة مسبقًا من يقرر ومن يبلغ عند وقوع أي حادثة.
ما مبادئ أخلاقيات الذكاء الاصطناعي التي أصدرتها سدايا؟
هي سبعة مبادئ صدر الإصدار الأول منها في سبتمبر 2023: النزاهة والإنصاف، والخصوصية والأمن، والإنسانية، والمنافع الاجتماعية والبيئية، والموثوقية والسلامة، والشفافية والقابلية للتفسير، والمساءلة والمسؤولية. وتنطبق على الجهات الحكومية والخاصة وغير الربحية والأفراد الذين يطورون حلول الذكاء الاصطناعي أو يتبنونها.
اقرأ أيضًا
- وكلاء الذكاء الاصطناعي في التسويق: ما الممكن فعلًا اليوم؟
- تحليل البيانات التسويقية بالذكاء الاصطناعي: دليل المسوق
- التخصيص بالذكاء الاصطناعي: رسالة مختلفة لكل عميل
تريد حملات مخصصة لا تعرض منشأتك للمخاطر؟
في BAIGR نبني أنظمة أتمتة تسويق تعتمد على قوائم موثقة الموافقة، وآليات إلغاء متزامنة، وحد أدنى من البيانات في كل أداة. احجز مكالمة لنراجع طريقة إدارة بيانات عملائك في حملاتك الحالية، على أن يبقى القرار القانوني لمستشارك المختص.
آخر مراجعة للمعلومات: 31 أكتوبر 2026
المصادر
- نظام حماية البيانات الشخصية (النص المنشور) — جريدة أم القرى الرسمية
- مرسوم ملكي رقم (م/148) بتعديل نظام حماية البيانات الشخصية — جريدة أم القرى الرسمية
- الموافقة على اللائحة التنفيذية لنظام حماية البيانات الشخصية — جريدة أم القرى الرسمية
- منصة حوكمة البيانات الوطنية — الهيئة السعودية للبيانات والذكاء الاصطناعي (سدايا) – مكتب إدارة البيانات الوطنية
- مبادئ أخلاقيات الذكاء الاصطناعي – الإصدار الأول (سبتمبر 2023) — سدايا (نسخة منشورة على موقع جامعة الإمام عبدالرحمن بن فيصل)
- نظام حماية البيانات الشخصية ولوائحه التنفيذية — الجمعية العلمية القضائية السعودية (قضاء)
- سدايا تطلق حملة «اسأل قبل» مع بدء نفاذ نظام حماية البيانات الشخصية — وكالة الأنباء السعودية عبر عين الرياض
- سدايا تعاقب جهات مخالفة لنظام حماية البيانات الشخصية — صحيفة عكاظ
- Saudi Arabia’s Personal Data Protection Law – what you need to know — Herbert Smith Freehills
- Saudi Arabia Personal Data Protection Law: Transition Period Ends September 14 — Morgan Lewis
- The SDAIA publishes draft amendments to the Implementing Regulations of the PDPL — Clyde & Co
- Customer List Custom Audiences — Meta for Developers
- Customer Match policy — Google Advertising Policies